OAuth und API-Schlüssel
Diese Seite richtet sich an Anwendungsentwickler, die Programme mit Exponential verbinden. Es gibt drei Arten von Zugangsdaten; wählen Sie danach, für wen das Programm handelt.
Inhalt
- Welche Zugangsdaten
- OAuth2 für Anwendungen von Drittanbietern
- Persönliche API-Schlüssel
- expservices-Tokens
- Gute Praxis
Welche Zugangsdaten
| Das Programm | Verwenden | Lesen |
|---|---|---|
| handelt für viele Benutzer, die sich selbst anmelden (eine mobile App) | OAuth2 | 3.1 OAuth2-Tokens |
| ist das eigene Skript eines einzelnen Benutzers | ein persönlicher API-Schlüssel | Persönliche API-Schlüssel |
| steuert Dienste der Administration (Apps, Portale, Shells) | ein expservices-Token | Entfernte Dienste und Apps |
OAuth2 für Anwendungen von Drittanbietern
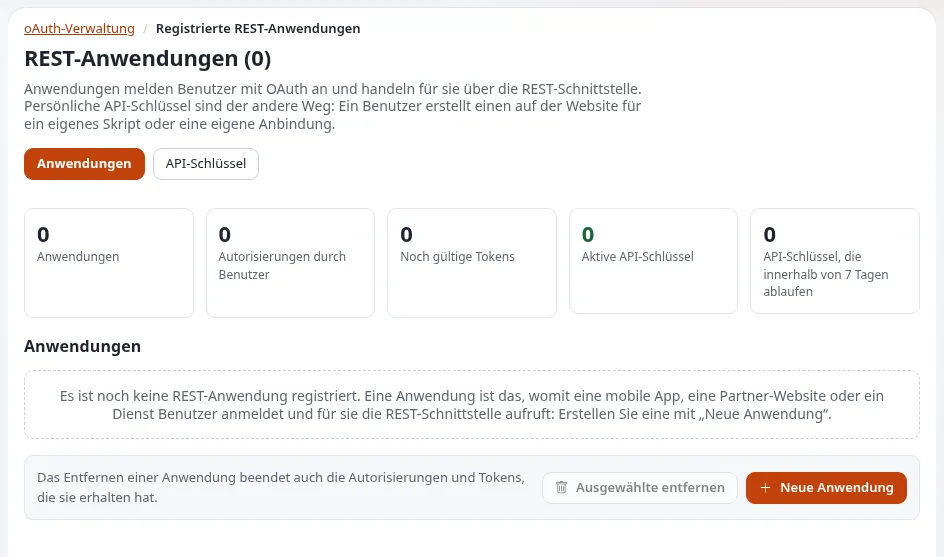
- Ein Administrator registriert den Client unter Setup > oAuth-Verwaltung (
/oauthadmin/list): Kennung, Geheimnis, Weiterleitungsadresse. - Die App schickt den Benutzer zu
/oauth/authorize?client_id=...&redirect_uri=...&response_type=code&state=..., mit PKCE zusätzlichcode_challenge=...&code_challenge_method=S256; der Benutzer meldet sich an und erlaubt den Zugriff, und die Website leitet mit dem Code und demselbenstatezurück. Der Benutzer braucht die Richtlinieoauth/authorize(optional nach Siteaccess eingeschränkt); ohne sie leitet die Website miterror=access_deniedweiter (Richtlinie OAuth authorize). - Die App tauscht den Code bei
POST /api/auth/v1/oauth/tokenein (grant_type=authorization_code, dazucode_verifier, wenn sie eine Challenge gesendet hat). - Sie sendet
Authorization: OAuth <token>(ein Token in der Adresse,?oauth_token=, wird abgelehnt, außer beirest.ini [OAuthSettings] AllowTokenInQuery=enabled); nachTokenTTL(standardmäßig eine Stunde) verwendet siegrant_type=refresh_token. Ein Refresh-Token giltRefreshTokenTTL(standardmäßig 30 Tage) ab der Erneuerung, die es ausgestellt hat (Härtung der OAuth-Tokens).
Das Client-Geheimnis gehört auf einen Server. Eine App, die kein Geheimnis bewahren kann (eine mobile oder
Browser-App), ist ein öffentlicher Client: Sie wird ohne Geheimnis gespeichert, sendet keines und muss PKCE mit
S256 verwenden (PKCE und state). Eine Seite in einem Browser auf einem
anderen Host erreicht die API nur, wenn CORS für ihren Ursprung eingeschaltet ist
(CORS für die REST-API; standardmäßig aus).
Persönliche API-Schlüssel
- Ein Benutzer mit
apikey/createerstellt Schlüssel unter Mein Konto > API-Zugang (/apikey/list), mit Scopes und einer Laufzeit; der Schlüsselexpk_...wird einmal angezeigt. - Anfragen mit
Authorization: Bearer expk_...laufen als der Eigentümer, beschränkt auf die Scopes des Schlüssels und niemals über die Richtlinien des Eigentümers hinaus. - Gespeichert wird nur ein gesalzener HMAC des Geheimnisses. Schlüssel enden, wenn sie widerrufen werden, ablaufen oder wenn der Eigentümer deaktiviert wird.
- Administratoren sehen und widerrufen jeden Schlüssel unter Setup > oAuth-Verwaltung > API-Schlüssel; jedes
Erstellen, Widerrufen, die erste Verwendung und jede Ablehnung steht als
access.apikey.*im Audit-Protokoll.
expservices-Tokens
expservices hat für seine Dienste eigene persönliche Tokens, die je Benutzer erstellt werden; die Anleitung zeigt Schritt für Schritt, wie Sie eines erstellen und Dienste aus der Shell und aus Python aufrufen (Entfernte Dienste und Apps).
Gute Praxis
- Ein Satz Zugangsdaten je Programm, damit sich jeder einzeln widerrufen lässt.
- Der kleinste Scope und die kleinste Rolle, die funktionieren; ein eigener Benutzer für Integrationen, nicht der Administrator.
- Geheimnisse in Umgebungsvariablen oder einem Geheimnisspeicher; niemals in einem Repository, einer URL oder einem Log.
- Kurze Laufzeiten, regelmäßiger Wechsel und ein Blick ins Audit-Protokoll auf Ablehnungen.
Verwandte Seiten
- Die REST-API
- Zugriffskontrolle im Code
- BC-Hinweis zu API-Schlüsseln
- Freie Dokumentation: Diese Seite darf unter der GNU FDL 1.3 frei kopiert, übersetzt und verbessert werden.
Werden Sie Exponential-Partner
Partner teilen ihre Informationen, stellen Mittel bereit, geben Beiträge zurück und entwickeln die Produkte mit uns, und so wächst Exponential. Eine Partner-Website und ein Dashboard sind für Mitte 2027 geplant: Werden Sie noch heute Partner, damit wir schneller wachsen und neue Funktionen früher liefern.